Das vollständige System zur Absicherung eines Krypto-Vermögens
Absicherung eines Krypto Vermögens bedeutet nicht, einfach ein Gerät zu kaufen. Entscheidend ist ein System aus sechs Ebenen: Zugriff, Backup, Struktur, Verhalten, physische Sicherheit und Vorsorge – so aufgebaut, dass Schwächen einer Ebene nicht unbemerkt das gesamte Sicherheitskonzept gefährden. Diese Seite ist der Bauplan dafür – von der Bestandsaufnahme über die Reihenfolge der Schritte bis zum jährlichen Durchgang, mit dem das System nicht veraltet.
Das Wichtigste in Kürze
- Die Denkweise: Nicht „ist das sicher?“, sondern „was passiert, wenn dieser eine Teil ausfällt?“
- Die sechs Ebenen: Zugriff, Backup, Wallet-Struktur, Verhalten, physische Sicherheit, Vorsorge.
- Die Reihenfolge: Erst die größten Schwachstellen beseitigen; kostenlose Maßnahmen, notwendige Anschaffungen und verteilte Verfahren folgen nach Schutzbedarf.
- Der Maßstab: Das Schutzniveau richtet sich nach Bestand und Bedrohungsmodell, nicht nach Gerätepreis.
- Die Wartung: Ein System, das nicht regelmäßig überprüft wird, kann mit der Zeit veralten.
Kurz beantwortet: Ein vollständiges Sicherheitssystem besteht aus sechs Ebenen. Die Zugriffsebene bestimmt, wer über die Schlüssel verfügt. Die Backup-Ebene sorgt dafür, dass der Zugriff nach Verlust oder Ausfall eines Geräts erhalten oder wiederherstellbar bleibt. Die Strukturebene trennt Alltagsbetrag, Reserve und Langfristbestand. Die Verhaltensebene betrifft jede einzelne Freigabe. Die physische Ebene schützt Geräte, Backups und die eigene Person. Die Vorsorgeebene regelt Krankheit, Tod und Zwang. Fehlt eine Ebene, hängt das ganze System an den übrigen – und genau das bleibt im Alltag oft unbemerkt.
Risikohinweis: Kryptowerte schwanken stark; Verluste bis zum Totalverlust sind möglich. Die hier beschriebenen Verwahrungsmaßnahmen schützen weder vor Kursverlusten noch davor, auf betrügerische Projekte hereinzufallen. Bei Selbstverwahrung trägst du die Verantwortung dafür, dass die für dein Setup erforderlichen Wiederherstellungsdaten und Zugriffselemente sicher und verfügbar bleiben. Dieser Beitrag ist keine Anlage-, Steuer- oder Rechtsberatung.
Direkt loslegen
Zwei Wege in das System: die Reihenfolge für das erste sichere Setup – oder die Frage, welche Gerätebauart überhaupt zu deinem Verhalten passt.
Die Denkweise: Ausfall statt Angriff
Sicherheitsüberlegungen konzentrieren sich häufig auf Angreifer. Das ist nachvollziehbar, greift aber zu kurz: Verluste bei Selbstverwahrung können auch ohne fremdes Zutun entstehen – durch ein unbrauchbares Backup, ein defektes Gerät ohne Wiederherstellungsweg oder einen Todesfall, für den niemand vorbereitet war.
Ein System zu bauen bedeutet deshalb, jede Komponente einmal gedanklich wegzunehmen und zu fragen, was dann passiert. Fällt das Gerät aus – komme ich an die Bestände? Verbrennt das Backup – gibt es ein zweites? Falle ich selbst aus – findet jemand einen Weg? Wo die Antwort „dann ist alles weg“ lautet, liegt eine Schwachstelle, unabhängig davon, wie gut die Hardware ist.
Der Grundsatz dahinter steht in Not your keys, not your coins.
Schritt 0: Bestandsaufnahme
Bevor irgendetwas verbessert wird, muss klar sein, was überhaupt existiert. Setups können über Jahre wachsen, ohne jemals vollständig dokumentiert worden zu sein.
- Welche Werte liegen wo? Selbst verwahrt – etwa in einer Software- oder Hardware-Wallet – oder bei einem kustodialen Anbieter.
- Welche Geräte sind im Spiel? Auch alte, die noch in einer Schublade liegen und möglicherweise Schlüssel enthalten.
- Welche Backups existieren? Und vor allem: Wurde jemals eines geprüft?
- Gibt es eine Passphrase? Wenn ja, wo ist sie geregelt – und wer weiß davon?
- Welche Freigaben laufen noch? Erteilte Token-Berechtigungen können lange bestehen bleiben, besonders bei unbegrenzten Freigaben.
- Wer weiß überhaupt Bescheid? Diese Frage entscheidet die gesamte Vorsorgeebene.
Das Ergebnis ist selten schön, aber es ist die Grundlage für alles Weitere. Erst danach lässt sich beurteilen, welche Ebene zuerst Aufmerksamkeit braucht. Warum diese Vorarbeit über alles andere entscheidet, behandelt Dein Krypto-Vermögen ist nur so sicher wie deine Vorbereitung; zum Abhaken gibt es die praktische Checkliste für die Bitcoin-Selbstverwahrung.
Ebene 1: Zugriff – wer verfügt über die Schlüssel?
Die unterste Ebene entscheidet alles darüber. Bei Selbstverwahrung kontrollierst du die privaten Schlüssel selbst; bei einem kustodialen Anbieter tut es jemand anderes für dich. Beides hat Berechtigung, aber die Risiken liegen an unterschiedlichen Stellen: Beim Anbieter trägst du sein Verwahrrisiko, bei dir selbst trägst du Backup- und Wiederherstellungsrisiken.
Bei Hardware Wallets bleiben die privaten Schlüssel oder die zu ihrer Rekonstruktion nötigen Anteile in dafür vorgesehener Hardware. Je nach Architektur liegen sie auf einem einzelnen Gerät oder verteilt auf mehrere Komponenten. Die Wallet-Software auf Computer oder Smartphone erstellt die Transaktion; die Hardware prüft und autorisiert die Signatur. Auch eine Software-Wallet auf dem eigenen Rechner oder Telefon ist Selbstverwahrung, hält den Schlüssel aber in derselben Umgebung wie den übrigen Alltag. Warum Geräte, Wortliste, Backup und Wiederherstellung dabei zusammen gedacht gehören, behandelt Das vollständige Sicherheitssystem für Selbstverwahrung. Wie viel Bestand auf ein einzelnes Gerät gehört, behandelt Wie viel Krypto gehört auf eine Hardware Wallet?
Prüffrage für diese Ebene: Wenn dein Hauptgerät heute Abend ausfällt – über welchen Weg kommst du morgen an die Bestände? Wenn die Antwort unklar ist, gehört Ebene 2 vor jede Anschaffung.
Ebene 2: Backup – die Wiederherstellung muss funktionieren
Bei klassischen seedbasierten Wallets ist das Gerät ersetzbar, solange ein funktionierender Wiederherstellungsweg vorhanden ist. Entscheidend ist deshalb nicht das einzelne Gerät, sondern eine belastbare Recovery-Strategie. Die Backup-Ebene ist besonders kritisch, weil sie die Wiederherstellung nach Verlust oder Ausfall des eigentlichen Zugriffs ermöglicht. Drei Fragen tragen sie:
- Liegt ein vollständiges Wiederherstellungsgeheimnis als Klartext ausschließlich offline? Wortliste und andere vollständige Klartextdaten gehören nicht in Fotos, Cloud-Speicher oder synchronisierte Notiz-Apps; verschlüsselte oder verteilte herstellerspezifische Verfahren sind davon zu unterscheiden. Die Aufbewahrungsfrage behandelt Seed Phrase sicher aufbewahren.
- Übersteht der Träger einen Schadensfall? Papier ist ein Anfang, ein widerstandsfähiges Material das Ziel – siehe Seed Phrase auf Metall sichern.
- Wurde die Wiederherstellung geprüft? Über die Prüffunktion des Geräts oder ein leeres kompatibles Zweitgerät, das anschließend zurückgesetzt wird, sofern es nicht als Ersatzgerät weiterläuft. Der Ablauf steht in Backup testen: die Recovery-Simulation.
Mit steigendem Schutzbedarf kommt die räumliche Frage dazu: Ein einzelner Aufbewahrungsort bleibt ein Single Point of Failure. Wie weit Kopien auseinanderliegen sollten, behandelt Backups geografisch trennen. Wird zusätzlich eine Passphrase genutzt, gehört auch deren Verbleib ausdrücklich geregelt. Nicht jede Backup-Prüffunktion bestätigt die Passphrase mit; je nach Gerät muss sie deshalb separat über eine Test-Wiederherstellung oder einen Wallet-Fingerabdruck überprüft werden.
Was bei einem tatsächlichen Geräteausfall zu tun ist, beschreibt Hardware Wallet verloren oder defekt.
Ebene 3: Struktur – nicht alles in einem Zugriff
Wer Alltagsbeträge, Reserve und Langfristbestand über denselben Zugriff führt, macht aus einem einzelnen Fehler ein Gesamtproblem. Die Trennung in Ebenen kann organisatorisch beginnen und muss nicht teuer sein; für wirklich unabhängige Ebenen können jedoch zusätzliche Wallets, Geräte und Transaktionen nötig werden. Sie begrenzt den Schaden, sofern die Ebenen tatsächlich unabhängig eingerichtet sind.
| Ebene | Zweck | Typisches Risiko |
|---|---|---|
| Alltag | Laufender Gebrauch, kleine Beträge | Schadsoftware, Phishing, zu weite Freigaben |
| Reserve | Größere Bestände, seltene Bewegung | Unbrauchbares Backup, Bedienfehler |
| Langfrist | Kernbestand, kaum Bewegung | Komplexität, fehlender Notfallzugriff |
← Tabelle seitlich scrollen →
Die ausführliche Fassung mit Zuordnungshilfe steht in Hot Wallet, Cold Wallet oder Vault. Wichtig dabei: Für eine vollständig unabhängige Trennung sollten die Ebenen nicht denselben einzigen Wiederherstellungsweg teilen. Nutzen mehrere Ebenen dasselbe Master-Backup, bleibt dieses ein gemeinsamer Single Point of Failure.
Ebene 4: Verhalten – jede Freigabe zählt
Diese Ebene lässt sich durch keine Hardware ersetzen. Das Gerät schützt den Schlüssel, nicht die Entscheidung: Wer eine betrügerische Transaktion selbst bestätigt, signiert sie genauso wie eine echte.
- Am Gerät prüfen: Empfänger, Betrag und bei Token-Freigaben Art und Umfang der Berechtigung. Kann das Gerät die Daten nicht eindeutig anzeigen, nicht ungeprüft freigeben.
- Freigaben aufräumen: Nicht mehr benötigte Berechtigungen regelmäßig prüfen und widerrufen – wie eine einzelne Signatur eine Wallet leert, zeigt Wallet-Drainer und Token-Freigaben.
- Bei Druck abbrechen: Knappe Fristen, angebliche Gewinne, angeblicher Support – die Muster stehen in Krypto-Scams erkennen.
- Testbetrag zuerst: Bei jeder neuen Gegenstelle und jeder neuen Ebene mit einem kleinen Betrag beginnen.
Eine vollständige Liste der wiederkehrenden Fehler auf dieser und den anderen Ebenen steht in Die 15 häufigen Fehler bei der Krypto-Sicherheit.
Ebene 5: Physische Sicherheit
Die digitale Absicherung nützt wenig, wenn Gerät und Backup zusammen in einer Schublade liegen oder wenn im Umfeld bekannt ist, dass größere Bestände existieren. Diese Ebene betrifft Wohnung, Versand, Reisen und das eigene Auftreten.
- Gerät und Backup trennen: Sonst werden Diebstahl, Brand oder Wasserschaden zu einem gemeinsamen Ausfallpunkt.
- Wohnung absichern: Die konkreten Maßnahmen behandelt Einbruchschutz für Krypto-Halter.
- Diskretion als Regel: Lieferadresse, Paketaufdruck und beiläufige Bemerkungen ergeben zusammen ein Profil – dazu Die unsichtbare Zielscheibe.
- Transport bedenken: Worauf unterwegs zu achten ist, steht in Krypto auf Reisen schützen.
Ebene 6: Vorsorge – Krankheit, Tod und Zwang
Die Vorsorgeebene wird leicht übersehen, weil ihre Planung unangenehme Szenarien einschließt. Sie beantwortet drei Fragen: Was passiert bei längerer Handlungsunfähigkeit, was im Todesfall und was bei körperlicher Bedrohung?
Die Auflösung liegt in getrennten Bausteinen: Angehörige erfahren, dass Kryptowerte existieren und wo die Unterlagen liegen; eine Anleitung in einfacher Sprache erklärt den Ablauf; die eigentlichen Zugriffselemente liegen geschützt an anderer Stelle. Die Trennung soll dafür sorgen, dass der Fund der Anleitung oder eines einzelnen unvollständigen Bausteins noch keinen vollständigen Zugriff ermöglicht, während Angehörige im Ernstfall trotzdem einen nachvollziehbaren Weg vorfinden.
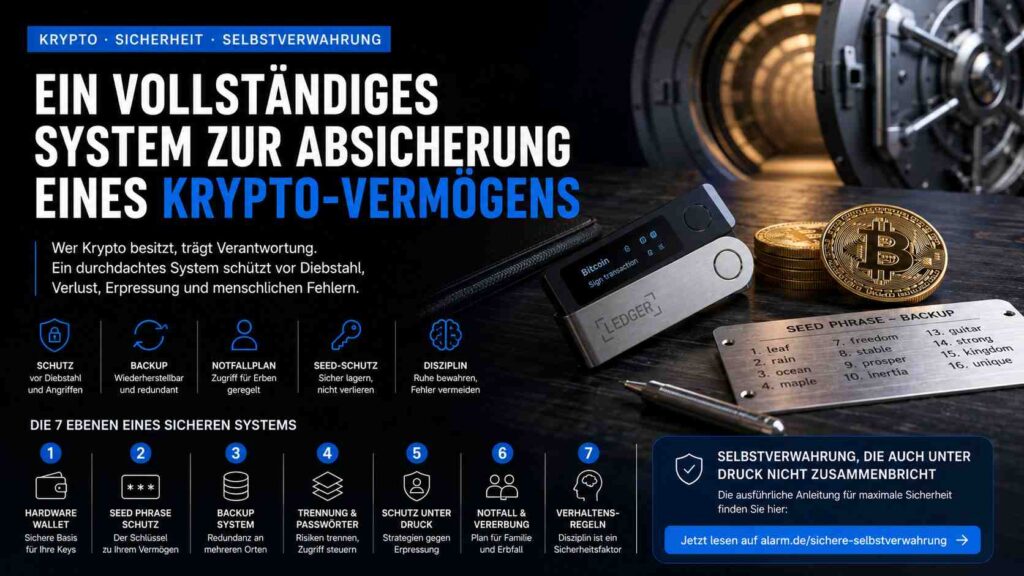
Den Aufbau behandelt Krypto-Notfallplan erstellen, die rechtliche Seite Krypto-Erbe regeln und die Gesamtsicht Krypto-Vermögen vererben. Wie ein Setup aussieht, das auch unter Druck standhält, beschreibt Selbstverwahrung, die auch unter Druck nicht zusammenbricht.
Ein Hinweis zum Test: Der Notfallablauf wird mit einer eigens eingerichteten Wallet ohne nennenswerten Bestand geübt. Die Vertrauensperson bekommt nur die Testdaten – die echten Wiederherstellungsdaten bleiben unangetastet.
Drei Ausbaustufen nach Schutzbedarf
Nicht jedes System muss alle Verfahren enthalten. Sinnvoll ist ein Aufbau, der zum Bestand und zum eigenen Bedrohungsmodell passt – und der mitwächst, statt einmalig eingerichtet zu werden.
| Stufe | Was vorhanden sein sollte | Was noch warten kann |
|---|---|---|
| Einstieg | Geeignete Selbstverwahrungslösung, sicher geregelter Wiederherstellungsweg, getestete Wiederherstellung, Alltag und Reserve getrennt | Zweiter Aufbewahrungsort, Metallträger, verteilte Verfahren |
| Ausbau | Zusätzlich widerstandsfähiger Träger, zweiter Ort, dokumentierter Notfallplan, Diskretion im Alltag | Multisig, aufgeteilte Sicherungen, Zweitgerät im Schließfach |
| Vollausbau | Geregelter Notfallzugriff, getrennte Zugriffselemente, jährlicher Durchgang und – falls das Bedrohungsmodell es rechtfertigt – verteilte Verfahren | – |
← Tabelle seitlich scrollen →
Falls im Vollausbau verteilte Verfahren eingesetzt werden, lösen sie unterschiedliche Probleme: Multisig verteilt die Transaktionsfreigabe auf mehrere Schlüssel mit festem Schwellenwert, aufgeteilte Sicherungen verteilen das Wiederherstellungsgeheimnis auf mehrere Anteile. Die Gegenüberstellung liefert Shamir-Backup gegen Multisig.
Welche Geräte welche Ebene stützen
Anzeige: Die verlinkten Produktnamen sind Partnerlinks. Bei einem Kauf kann alarm.de eine Provision erhalten; für dich ändert sich am Preis nichts.
| Modell | Stützt vor allem | Sicherungsverfahren |
|---|---|---|
| Trezor Safe 7 | Ebene 2 – Prüfung läuft vollständig am Gerät | 20-Wort-SLIP39 standardmäßig; BIP39 und mehrteilige Sicherungen unterstützt |
| Trezor Safe 5 | Ebene 2 – Prüffunktion und aufgeteilte Sicherung | 20-Wort-SLIP39 standardmäßig; BIP39 und mehrteilige Sicherungen unterstützt |
| Trezor Keep Metal | Ebene 2 – Träger gegen Feuer und Wasser | Metallträger, auch für aufgeteilte Sicherungen |
| BitBox02 | Ebene 2 – Wörter am Gerät anzeigen und verifizieren | Wortliste und Sicherungsdatei auf MicroSD |
| Ledger Nano S Plus | Ebene 4 – Kontrolle der Transaktion am Display | Wortliste, Prüffunktion für die Recovery-Phrase |
| Keystone 3 Pro | Ebene 4 – Transaktionsdetails vor der Signatur am Gerät prüfbar | Wortliste, auch aufgeteilte Sicherungen; Prüfung am Gerät |
| Foundation Passport Prime | Ebene 2 und 5 – Wiederherstellungsanteile auf mehrere physische Orte verteilbar | 2-von-3-Shamir über NFC-KeyCards, dritter Anteil über Envoy oder dritte Karte |
| Cypherock X1 | Ebene 2 – kein verpflichtendes schriftliches Backup, Komponenten räumlich trennbar | 2-von-5-Sicherung: ein Anteil im X1 Vault, vier auf den X1 Cards |
| Tangem | Ebene 2 – seedloses Backup über mehrere physische Karten möglich | Kartenset, Einrichtung wahlweise mit oder ohne Seed Phrase |
| OneKey Classic 1S | Ebene 3 – als separate Wallet-Ebene nutzbar, wenn mit eigenständigem Seed eingerichtet | Wortliste, Abfrage bei der Einrichtung |
| ERA Wallet | Ebene 3 – mehrere getrennte Ebenen in einem System | Bis zu zehn unabhängige Seed Phrases, verschlüsselte NFC-Recovery-Cards |
| COLDCARD Q | Ebene 2 und 4 – Backup-Quiz und detaillierte Transaktionskontrolle | Wortliste, Sicherungsdatei auf MicroSD |
| Blockstream Jade Plus | Ebene 2 – Prüfung über den Wallet-Fingerabdruck | 12- oder 24-Wort-Recovery-Phrase, optional als Compact SeedQR |
← Tabelle seitlich scrollen →
Aktueller Hinweis zu COLDCARD: Beim Vorfall zur Seed-Erzeugung 2026 waren je nach Firmware Q, Mk5 und Mk4 sowie ältere Mk2- und Mk3-Geräte betroffen. Vor einer neuen Seed-Erzeugung gehört deshalb der aktuelle Sicherheitsstatus des Herstellers für das konkrete Modell und den verwendeten Firmware-Zweig geprüft. Ein Firmware-Update repariert keinen bereits auf betroffener Firmware erzeugten Seed. Betroffene Seeds müssen nach Herstelleranleitung migriert werden, sofern nicht die dort dokumentierte Ausnahme für unabhängig erzeugte Würfel-Entropie greift.
Aufgeführt sind Geräte und Backup-Produkte der Hersteller, mit denen wir zusammenarbeiten; das ist kein vollständiger Marktvergleich. Kein Gerät deckt alle sechs Ebenen ab – Verhalten, physische Sicherheit und Vorsorge lassen sich durch keine Hardware ersetzen.
Alle Modelle nebeneinander
Welche Bauart zu deinem Setup passt und worin sich die Modelle bei Übertragungsweg, Quelloffenheit und Backup-Format unterscheiden, steht in der vollständigen Übersicht.
Die Reihenfolge der Umsetzung
Alle sechs Ebenen gleichzeitig anzugehen kann unnötig komplex werden. Sinnvoll ist eine priorisierte Reihenfolge, die mit den einfachen Schritten beginnt:
- 1. Digitale Kopien beseitigen: Fotos, Cloud-Notizen und E-Mail-Entwürfe mit Wiederherstellungsdaten löschen. Hat ein vollständiges Wiederherstellungsgeheimnis oder eine zur Wiederherstellung ausreichende Kombination von Anteilen unverschlüsselt auf einem vernetzten System gelegen, gilt die betreffende Wallet als potenziell kompromittiert – dann Bestände auf ein neu erzeugtes Setup übertragen.
- 2. Wiederherstellung testen: Über die Prüffunktion des Geräts oder ein leeres kompatibles Zweitgerät. Wird die echte Wiederherstellung auf einem Zweitgerät durchgeführt, gehört dieses anschließend sicher zurückgesetzt – es sei denn, es wird bewusst als Ersatzgerät weiterverwendet.
- 3. Ebenen trennen: Alltagsbetrag von der Reserve lösen, mit einer kleinen Testtransaktion beginnen.
- 4. Freigaben aufräumen: Erteilte Token-Berechtigungen durchsehen und widerrufen, was nicht mehr gebraucht wird.
- 5. Notfallplan schreiben: Existenzhinweis, Anleitung in einfacher Sprache, Vertrauensperson – getrennt von den Zugriffselementen.
- 6. Träger und zweiten Ort prüfen: Widerstandsfähiges Material und räumliche Redundanz einplanen, wenn Bestand und Bedrohungsmodell den zusätzlichen Schutz rechtfertigen.
- 7. Verteilte Verfahren prüfen: Multisig oder aufgeteilte Sicherungen, wenn der Schutzbedarf es verlangt.
Mehrere der ersten Schritte kosten wenig oder gar nichts. Je nach vorhandenem Setup können für Migration, Wiederherstellungstest oder echte Zugriffstrennung aber Netzwerkgebühren oder zusätzliche Geräte anfallen. Anschaffungen richten sich sinnvollerweise nach den Schwachstellen, die die Bestandsaufnahme gezeigt hat.
Der jährliche Durchgang
Ein System veraltet leise: Geräte kommen dazu, Bestände wachsen, Aufbewahrungsorte ändern sich, Vertrauenspersonen ziehen um. Ein fester Termin im Jahr hält das Konzept aktuell.
- Wiederherstellung einer Ebene erneut prüfen.
- Erteilte Freigaben durchsehen und aufräumen.
- Bestände neu zuordnen: Passt die Verteilung auf die Ebenen noch?
- Notfalldokumentation aktualisieren – neue Geräte, neue Orte, geänderte Zuständigkeiten.
- Sicherheitsstatus der eingesetzten Hersteller prüfen und Firmware aktualisieren.
- Prüfen, ob das Schutzniveau noch zum aktuellen Bestand passt.
Fazit: Sechs Ebenen, eine Reihenfolge
Ein Krypto-Vermögen wird nicht durch ein Gerät abgesichert, sondern durch sechs Ebenen, die zusammenspielen. Technik prägt vor allem Zugriff und Backup; auch Struktur und physische Sicherheit können technische Komponenten enthalten. Verhalten und Vorsorge lassen sich dagegen nicht an ein Gerät delegieren.
Der Einstieg ist trotzdem überschaubar: digitale Kopien beseitigen, Wiederherstellung testen, Alltag von der Reserve trennen. Wer diese drei Schritte erledigt hat, beseitigt bereits mehrere grundlegende Schwachstellen. Alles Weitere baut darauf auf und lässt sich in Ruhe ergänzen. Den vollständigen Leitfaden zu Wallet, Seed Phrase und Ernstfall bietet Kryptowährung sicher aufbewahren.
Glossar: Begriffe rund um das Sicherheitssystem
Verwahrung ohne Drittverwahrer: Du kontrollierst die privaten Schlüssel selbst und trägst dafür Backup- und Wiederherstellungsrisiken.
Geheimer Schlüssel, mit dem Ausgaben für die zugehörigen Adressen autorisiert werden. Moderne Wallets leiten viele davon aus einem Startwert ab.
Wiederherstellungs-Wortliste einer Wallet. BIP39 verwendet 12, 15, 18, 21 oder 24 Wörter. Andere Verfahren wie SLIP39 arbeiten mit eigenen Formaten, etwa 20-Wort-Anteilen.
Selbst gewähltes Zusatzgeheimnis neben der Wortliste. Eine andere Eingabe führt zu einer anderen, ebenfalls gültigen Wallet.
Verwahrung, bei der die privaten Schlüssel von internetverbundenen Systemen getrennt bleiben.
Verfahren mit mehreren Schlüsseln und festgelegtem Schwellenwert. Bei einer 2-von-3-Konstruktion müssen zwei von drei freigeben.
Backup-Standard für einzelne oder auf mehrere Anteile verteilte Wiederherstellungsdaten. Je nach Länge des Geheimnisses bestehen die Anteile aus 20 oder 33 Wörtern; bei mehreren Anteilen genügt ein festgelegter Schwellenwert.
Eine einzelne Stelle, deren Ausfall das gesamte System lahmlegt – etwa das einzige Backup an einem einzigen Ort.
Berechtigung, mit der ein Smart Contract oder eine andere Adresse bestimmte Token oder Token-Rechte im Namen der Wallet nutzen oder übertragen darf. Der Umfang kann auf einen Betrag oder einzelne Token begrenzt oder umfassender erteilt sein.
Die bewusste Annahme darüber, wovor man sich schützt. Sie entscheidet, welche Maßnahmen angemessen sind und welche übertrieben.
Häufige Fragen zum Sicherheitssystem
Womit fange ich an, wenn ich noch gar nichts habe?
Mit der Bestandsaufnahme: Welche Werte liegen wo, welche Geräte und Backups existieren, wer weiß Bescheid. Danach folgen die ersten grundlegenden Schritte: digitale Klartextkopien beseitigen, Wiederherstellung testen und Alltagsbetrag von der Reserve trennen. Je nach Ausgangslage können dafür Netzwerkgebühren oder zusätzliche Hardware nötig sein.
Welche Ebene ist die wichtigste?
Eine allgemeingültige Rangfolge gibt es nicht. Die Backup-Ebene wird besonders kritisch, wenn gleichzeitig der reguläre Zugriff auf die Wallet verloren geht: Ohne funktionierenden Wiederherstellungsweg können die Bestände dann dauerhaft unerreichbar werden.
Reicht eine Hardware Wallet für ein vollständiges System?
Nein. Eine Hardware Wallet stützt vor allem die Zugriffsebene und je nach Modell zusätzlich Backup, Transaktionskontrolle oder einzelne Aspekte der physischen Sicherheit. Ein vollständiges Konzept für Struktur, Verhalten und Vorsorge entsteht dadurch jedoch nicht automatisch.
Brauche ich wirklich alle sechs Ebenen?
In irgendeiner Form ja, aber nicht in maximaler Ausprägung. Bei kleineren Beständen kann eine Ebene aus zwei Sätzen bestehen – etwa ein Notfallhinweis statt eines ausgearbeiteten Plans. Entscheidend ist, dass keine Ebene ganz fehlt.
Wie viel Aufwand ist angemessen?
Der Aufwand sollte zum möglichen Schaden und zum Bedrohungsmodell passen. Bei kleineren Beständen sind komplexe verteilte Verfahren meist nicht erforderlich; besondere persönliche oder physische Risiken können die Abwägung jedoch verändern.
Was ist ein Bedrohungsmodell und warum ist es wichtig?
Es ist die bewusste Antwort auf die Frage, wovor du dich schützt: vor Schadsoftware, vor Feuer, vor Einbruch, vor eigenem Vergessen oder vor dem Ausfall im Todesfall. Ohne diese Antwort lässt sich nicht beurteilen, welche Maßnahme angemessen ist.
Wie oft sollte ich das System überprüfen?
Einmal im Jahr als fester Termin, zusätzlich immer dann, wenn sich etwas ändert: neues Gerät, neuer Aufbewahrungsort, deutlich größerer Bestand oder eine geänderte Notfallregelung.
Lohnt sich Multisig für Privatpersonen?
Mit steigendem Schutzbedarf kann es sinnvoll sein. Bei einer Konfiguration wie 2-von-3 kann kein einzelner Schlüssel allein verfügen. Der Preis ist zusätzliche Komplexität: mehrere Schlüssel, mehrere Backups und eine Konfiguration, die dokumentiert sein muss.
Was passiert, wenn mein Hauptgerät ausfällt?
Bei einer klassischen Einzel-Signatur-Wallet entscheidet das Backup: Die Wallet lässt sich auf einem kompatiblen Gerät wiederherstellen, bei verwendeter Passphrase wird auch diese benötigt. Bei Multisig müssen zusätzlich die Konfiguration und genügend Signierer für den Schwellenwert vorhanden sein.
Wie teste ich die Wiederherstellung, ohne etwas zu riskieren?
Über die eingebaute Prüffunktion des Geräts oder mit einem leeren kompatiblen Zweitgerät. Wird die echte Wiederherstellung auf einem Zweitgerät durchgeführt, sollte dieses anschließend sicher zurückgesetzt werden, sofern es nicht bewusst als Ersatzgerät weiterverwendet wird. Recovery-Daten gehören ausschließlich in den vom Hersteller vorgesehenen Wiederherstellungsweg – niemals auf Webseiten, in Suchfelder oder unbekannte Apps.
Gehören Bestände auf einer Handelsplattform ins System?
Ja, sie sind Teil der Bestandsaufnahme. Bei einem kustodialen Anbieter kontrollierst du die Schlüssel nicht selbst und bist für Zugriff und Auszahlung vom Anbieter abhängig – das ist eine bewusste Entscheidung, aber eine mit eigener Risikolage.
Wie regle ich den Zugriff für Angehörige, ohne die Sicherheit zu senken?
Über getrennte Bausteine: ein Hinweis, dass Kryptowerte existieren und wo die Unterlagen liegen, eine Anleitung in einfacher Sprache und die Zugriffselemente geschützt an anderer Stelle. Der Fund der Anleitung oder eines einzelnen unvollständigen Zugriffselements sollte noch keinen vollständigen Zugriff ermöglichen.